

車載ECUセキュリティ解説
HSM・セキュアブート・セキュア更新・AUTOSAR SecOCを、車載マイコンとネットワークソフトウェアの実務に沿って解説します。
車載ECUのセキュリティというと、「外部から車両への侵入を防ぐこと」をイメージするかもしれません。しかし、実際にはそれだけではありません。ECU内部で不正なソフトウェアを起動させないこと、車載ネットワークを流れる不正な通信を受理しないこと、暗号鍵などの重要な情報を安全に管理することも重要です。
車両全体のセキュリティは、1つの機能だけで実現するものではありません。外部通信、ゲートウェイ、車載ネットワーク、ECUソフトウェア、さらにマイコン内部のセキュリティ機能を組み合わせ、複数の層で車両を守る「多層防御」として構成します。
例えば、CANやLINの標準的な通信機能だけでは、受信したメッセージが本当に正しいECUから送られたものなのか、途中で改変されていないか、過去に送られたメッセージが再送されたものではないかを確認できません。そのため、車載ネットワークへ不正にアクセスされた場合、不正メッセージの送信や正規メッセージの改変、過去メッセージの再送などへの対策が必要になります。
ECUでは、こうした脅威に対して、HSM、セキュアブート、セキュア更新、AUTOSAR SecOC、鍵管理など、さまざまなセキュリティ技術を利用します。
本ページでは、車載ECUにおけるマイコンおよび車載ネットワークソフトウェアにセキュリティ機能を実装する際のポイントを中心に解説します。
車載ECUはどのように守るのか
外部インターフェースから車両制御へ波及する攻撃
コネクテッドカーには、セルラー通信、無線LAN、Bluetooth、USB、診断ポートなど、車外とデータをやり取りする複数のインターフェースがあります。これらの通信サービスやソフトウェアに脆弱性があると、テレマティクスやインフォテインメントシステムを起点として、ゲートウェイや車載ネットワークを経由し、制御ECUへ影響が及ぶ可能性があります。
2015年に公開されたJeep Cherokeeへの攻撃実証では、車載インフォテインメントシステム「Uconnect」が侵害され、さらにCANネットワークへの通信を担うマイコンのファームウェアが改変されることで、任意のCANメッセージを送信できることが実証されました。
この事例は、外部通信機能の脆弱性が車両内部へ波及する可能性を示しています。詳細は研究者による報告書「Remote Exploitation of an Unaltered Passenger Vehicle」で確認できます。
図に示すように、車両のセキュリティは一つの機能だけで実現するものではありません。外部通信、ゲートウェイ、車載ネットワーク、ECU、マイコン内部のそれぞれで対策を行い、複数の層で車両を守る「多層防御」を構成します。
車載制御で重視するセキュリティ特性
情報セキュリティでは、機密性・完全性・可用性を「CIA」と呼びます。車載制御ではこれらに加えて、通信相手やメッセージの真正性、リプレイ攻撃を防ぐためのFreshness、操作の認可、セキュリティイベントを後から確認するための監査可能性も重要です。
| 特性 | 意味 | 車載ECUでの例 |
|---|---|---|
| 機密性(Confidentiality) | 許可されていない相手に情報を開示しないこと | 診断情報、個人情報、暗号鍵の保護 |
| 完全性(Integrity) | 情報の不正な改変を防止または検出できること | 更新イメージや通信メッセージの検証 |
| 可用性(Availability) | 必要なときに機能や情報を利用できること | DoSやリソース枯渇への耐性、縮退動作 |
| 真正性(Authenticity) | 通信相手やデータが正当なものであることを確認できること | ECU間のメッセージ認証、診断クライアント認証 |
| Freshness(新鮮性) | 受信したメッセージが過去のメッセージの再送ではないことを確認できること | カウンタやタイムスタンプによるリプレイ検出 |
| 認可(Authorization) | 認証された主体が、その操作を実行する権限を持つこと | 書換え、鍵更新、デバッグ機能へのアクセス制御 |
| 監査可能性(Auditability) | セキュリティに関する操作やイベントを後から確認できること | 更新履歴、鍵登録履歴、セキュリティログ |
CANのCRCは、主に伝送中のビット誤りを検出するためのものであり、メッセージが正当なECUから送信されたことを確認するものではありません。また、正常に受信したフレームが、過去に送信されたフレームの再送であるかどうかも判定できません。
CANなどの車載制御通信では、限られた通信帯域やECUの処理負荷も考慮し、通信データ全体を暗号化するのではなく、メッセージの真正性・完全性・Freshnessを確認する仕組みが多く用いられます。
規則・規格とECU実装の関係
車両のサイバーセキュリティに関する規則・規格は、組織、車両、開発プロセス、運用などに対する要求を示します。一方で、使用するマイコンや暗号アルゴリズム、鍵の管理方法、ソフトウェアAPIなど、ECUの具体的な実装方法を一律に指定するものではありません。
| 規則・規格 | 主な役割 |
|---|---|
| UN Regulation No. 155 | 車両サイバーセキュリティとCSMSに関する型式認証上の要求 |
| UN Regulation No. 156 | ソフトウェア更新とSUMSに関する型式認証上の要求 |
| ISO/SAE 21434:2021 | 車両E/Eシステムのライフサイクル全体を対象とするサイバーセキュリティエンジニアリング |
| ISO 24089:2023 | 車両、ECU、インフラ、更新パッケージを含むソフトウェア更新エンジニアリング |
ECU開発では、これらの規則・規格を踏まえて車両やシステムに定められたセキュリティ要件をECUへ割り当て、HSM、セキュアブート、セキュア更新、SecOC、診断認証、ログなどの具体的な機能として実装します。
車載マイコンのRoot of TrustとHSM
Root of Trust(信頼の起点)は、ソフトウェアやデータが正しいものであることを確認する際の、最初の信頼の根拠となる保護されたハードウェアや変更困難なコードです。
例えばセキュアブートでは、Boot ROMなどのRoot of Trustが次に実行するソフトウェアを検証し、正しいことを確認できたコードだけを実行します。この検証を起動処理の各段階で行うことで、「信頼の連鎖(Chain of Trust)」を構成します。
HSM(Hardware Security Module)は、暗号鍵や暗号処理を通常のアプリケーションから隔離して扱うためのセキュリティサブシステムです。車載マイコンでは、鍵保護、暗号演算、乱数生成、セキュアブートなどの機能をチップ内部に備えます。
HSMの機能やAPI、鍵管理方法はマイコンごとに異なります。また、HSMを搭載するだけでは十分ではなく、ソフトウェア、鍵管理、製造、保守まで含めたシステム設計が必要です。
SHE・EVITA・HSMの違い
SHE、EVITA、HSMは同一の適合規格ではありません。相互に影響を与えた技術や考え方ですが、出自と意味を分けて扱います。
| 用語 | 位置付け |
|---|---|
| SHE | HISが策定した車載マイコン向けのセキュリティ機能仕様。AES-128を用いた暗号処理、保護された鍵、セキュアブートなどの基本機能を定義 |
| EVITA | EUの研究プロジェクト。車載システムのセキュアアーキテクチャを検討し、HSMの機能構成をFull、Medium、Lightとして整理 |
| HSM | 鍵管理や暗号演算などのセキュリティ機能を、通常のアプリケーションから隔離して実行するハードウェア/セキュリティサブシステムの一般的な呼称 |
「SHE互換」「EVITA Medium相当」などの表現を使用する場合は、半導体ベンダーが示す対応機能を確認する必要があります。Full/Medium/Lightは認証制度上の保証レベルではなく、EVITAで定義されたHSMの機能構成を表す区分です。
SHEの構造と機能は、AUTOSARの「Specification of Secure Hardware Extensions」でも確認できます。
AUTOSAR Crypto StackからHSMまで
AUTOSAR Classic Platformでは、暗号処理をCsm、CryIf、Crypto Driverの階層に分けて構成します。Csmがアプリケーションへ暗号サービスを提供し、CryIfを介してCrypto Driverへ処理を渡します。Crypto Driverは、ソフトウェアによる暗号処理やHSMなどの暗号ハードウェアを利用して、実際の暗号処理を実行します。
実際の実装では、同期/非同期処理、ジョブキュー、鍵管理なども設計対象となります。また、HSMとの通信方式や利用できる機能、制約はマイコンによって異なります。
HSM導入時に設計すべきこと
HSMを使用する際は、アプリケーションCPUとの起動順序や、HSMが利用可能になるタイミングを考慮する必要があります。HSMの準備が完了する前に暗号処理を要求しないよう、初期化状態やエラーを適切に管理します。
鍵管理では、鍵の用途、保存領域、アクセス権限、更新方法などを設計します。製品によっては、一度設定すると変更できない属性や、デバッグ状態によって利用が制限される鍵もあるため、開発用の設定から量産設定へ移行する手順も確認しておく必要があります。
複数の機能からHSMを利用する場合は、暗号処理の競合や待ち時間にも注意します。通信周期などの要求を満たせるよう、実際の利用条件で処理時間や負荷を評価することが重要です。
また、量産時にデバッグ機能を制限すると、従来の方法では内部状態を確認できなくなる場合があります。エラーログや診断情報、不良解析の方法を含め、量産後の保守まで考慮して設計します。
セキュアブートとセキュア更新
セキュアブートの仕組み
セキュアブートは、起動するソフトウェアの真正性と完全性を検証し、許可されていないコードの実行を防ぐ仕組みです。Boot ROMなどのRoot of TrustからBootloaderやApplicationを順に検証することで、「信頼の連鎖(Chain of Trust)」を構成します。
ソフトウェアの検証には、公開鍵による電子署名や共有鍵によるMACなどを使用します。どの方式を採用するかは、セキュリティ要件や鍵管理、処理性能などを考慮して決定します。
また、検証に使用する鍵の保管方法や、検証に失敗した場合の停止・復旧方法、起動時間への影響なども設計する必要があります。
セキュア更新とFBL
ECUのリプログラミングでは、診断アクセスの認証だけでなく、書き込むソフトウェアが正規のものであり、改変されていないことを確認する必要があります。また、対象ECUやバージョンとの適合性、書換え失敗時の復旧方法も考慮します。
更新処理では、更新要求元の認証、更新データの署名またはMAC検証、対象ECUとの照合、古いバージョンへの書戻しを防ぐアンチロールバック、書込み、再起動後の検証までを一連の流れとして設計します。UDS Authentication(0x29)などを利用して、診断クライアントの認証やアクセス権限を管理する場合もあります。
書換え中の電源断や通信中断に備え、バックアップ領域や再書換え可能なブート機能など、ECUを復旧できる仕組みも重要です。また、更新の成功・失敗を後から確認できるよう、更新履歴を記録します。
FBL(Flash Bootloader)からHSMを利用する場合は、更新データの検証に使用する鍵やHSMの利用タイミング、処理時間などを考慮して設計します。
ECUの鍵ライフサイクルと量産時の鍵登録(プロビジョニング)
暗号鍵は、HSMへ登録するときだけでなく、生成から廃棄までのライフサイクル全体で安全に管理する必要があります。誰が鍵を生成し、どのようにECUへ登録し、いつ更新・無効化するかを、開発・量産・保守を通して定めます。
- 鍵生成:用途や暗号方式に応じた鍵を安全な環境で生成する
- 配送・登録:鍵を安全に量産設備やECUへ渡し、HSMなどの保護領域へ登録する
- 使用:鍵の用途やアクセス権限を限定する
- 更新・無効化:鍵の更新や漏えい時の切替え・無効化を行う
- サービス・廃棄:ECU交換や保守終了時にも適切に鍵を管理する
SecOC、セキュアブート、リプログラミングなどでは、原則として用途ごとに異なる鍵を使用します(Key Separation)。また、複数のECUで同じ鍵を共有すると管理は容易になりますが、鍵が漏えいした場合の影響範囲が大きくなります。ECUごとに個別の鍵を使用すれば影響範囲を限定できますが、鍵の登録や交換時の管理は複雑になります。
開発用と量産用の鍵は分離し、量産時の鍵登録や更新が正しく行われたことを確認できる仕組みを用意します。また、登録失敗やECU交換などを想定した復旧手順もあらかじめ設計しておくことが重要です。
CAN/CAN FD通信とAUTOSAR SecOC
CANおよびCAN FDは、車載ネットワークで広く使用される通信プロトコルです。ただし、標準の通信機能だけでは、受信したメッセージが正しいECUから送られたものか、途中で改変されていないか、過去メッセージの再送ではないかを確認できません。LINも同様に、標準機能として送信元を認証する仕組みを備えていません。
AUTOSAR SecOC(Secure Onboard Communication)は、こうした課題に対して、PDU単位で通信の真正性・完全性・Freshnessを確認するための仕組みです。送信側で認証情報を付加し、受信側で検証することで、成りすましやメッセージの改変、過去メッセージの再送を検出します。
SecOCは暗号化ではありません。
SecOCの主目的は、通信の真正性・完全性・Freshnessを確認することであり、通常は通信データそのものを暗号化しません。通信内容の機密性が必要な場合は、別の対策を検討します。
SecOCの認証情報と検証の流れ
送信側では、共通鍵を使用し、SecOC Data ID、保護対象のメッセージ(Authentic I-PDU)、Freshness ValueからAuthenticatorを生成します。通信帯域を考慮し、Freshness ValueやAuthenticatorは必要な長さに短縮して送信する場合があります。
受信側では、FVM(Freshness Value Manager)で管理する情報と受信したFreshness Valueから、そのメッセージが過去の再送ではないことを確認します。さらに、送信側と同じ共通鍵やメッセージを使ってAuthenticatorを再計算し、受信した値と比較します。一致したメッセージを受理し、不一致や不正を検出した場合は破棄します。
SecOC Data IDは認証対象を識別するための値であり、CAN IDと同じものとは限りません。そのため、SecOCを設計する際は、通信メッセージと認証対象の対応関係を正しく設定する必要があります。
SecOCプロファイル
AUTOSAR SecOCでは、AES-CMACを使用する代表的なProfile 1~3が定義されています。各Profileでは、通信上へ付加するFreshness ValueとAuthenticatorの長さなどが異なります。
| 項目 | Profile 1 | Profile 2 | Profile 3 |
|---|---|---|---|
| Profile名称 | 24Bit-CMAC-8Bit-FV | 24Bit-CMAC-No-FV | JASPAR(28Bit-CMAC-4Bit-FV) |
| 認証アルゴリズム | AES-CMAC | AES-CMAC | AES-CMAC |
| Full Freshness Value | システムで定義 | 使用しない | 64 bit |
| 通信上のFreshness Value | 8 bit | なし | 4 bit |
| 通信上のAuthenticator | 24 bit | 24 bit | 28 bit |
Profile 1では、システムで定めたFull Freshness Valueを認証計算に使用し、その一部である8 bitを通信上へ送信します。Profile 3では64 bitのFreshness Valueを使用し、そのうち4 bitを通信上へ送信します。Profile 3はCANでの使用を想定したJASPAR方式です。
Profile 2はFreshness Valueを使用せず、24 bitのAuthenticatorのみを通信上へ付加します。そのため、Profile 2ではFreshness Valueによるリプレイ検出は行われません。AUTOSARでは、同期されたFreshness Valueを利用しない場合のProfileとして定義されています。
使用するProfileは、対象システムの通信方式やセキュリティ要件、使用するAUTOSAR Releaseに応じて選択します。 詳細は「Specification of Secure Onboard Communication Protocol」を参照してください。
Freshness/FVM同期で設計すべきこと
SecOCでは、Authenticatorの計算だけでなく、送信側と受信側で同じFull Freshness Valueを使用できることが重要です。Freshness Valueがずれると、正しいメッセージでも認証に失敗する可能性があります。
Freshness Valueにはカウンタや時刻情報などを使用し、ECUの起動条件やネットワーク構成に応じて同期方法を設計します。特に次の点を考慮します。
- ECUのリセットや電源断後にFreshness Valueを復元する方法
- 送信側と受信側の起動タイミングが異なる場合の扱い
- メッセージ欠落や順序の入替えをどこまで許容するか
- カウンタの更新やラップアラウンドへの対応
- 同期を失った場合の検出と再同期方法
カウンタを不揮発メモリへ保存する場合は、電源断後の復元性とメモリの書込み寿命を考慮する必要があります。また、受信側で許容するFreshness Valueの範囲を広げるほど通信の欠落には対応しやすくなりますが、過去メッセージを受理する可能性も高くなるため、システム要件に応じた設計が必要です。
SecOC: 限界と多層防御
SecOCは、メッセージの真正性・完全性・Freshnessを確認できますが、すべての攻撃を防げるわけではありません。例えば、不正なフレームを大量に送信してバス帯域やECUの処理能力を消費させるDoS攻撃は、SecOCだけでは防ぐことができません。また、大量の不正メッセージによって認証処理そのものに負荷がかかる可能性もあります。
そのため、SecOCとあわせて次のような対策を組み合わせます。
- ゲートウェイによるメッセージフィルタリングやルーティング制限
- 通信レートの監視と異常な通信の抑制
- 重要度に応じたネットワークの分離
- 診断アクセスの認証と認可
- IDS(侵入検知)やAUTOSAR IdsMによるセキュリティイベントの監視
- 異常時の通信・認証処理の負荷制御
SecOCで真正性・完全性・リプレイ耐性を確保し、可用性や侵入検知はゲートウェイやネットワーク監視など他の仕組みで補うことが、多層防御の基本です。
ECUセキュリティの開発プロセスと評価
ECUのセキュリティは、量産前の試験だけで完結するものではありません。企画段階で脅威と保護対象を整理し、設計・実装・評価を通してセキュリティ要求を確認します。量産後も、脆弱性対応やソフトウェア更新、保守終了まで継続して管理します。
評価では、すべてのECUに同じ試験を行うのではなく、想定する脅威やセキュリティ要求に応じて試験内容を決めます。重要なのは、どの脅威に対して、どの要求を設定し、どの試験で確認したのかを追跡できることです。
| 評価領域 | 主な確認内容 |
|---|---|
| 通信 | SecOCや診断認証が正常・異常時に正しく動作するか |
| HSM/鍵 | 鍵の登録、アクセス権限、更新・無効化が適切か |
| ブート/更新 | 改変されたソフトウェアを拒否し、更新失敗時に復旧できるか |
| 性能・異常系 | 暗号処理や大量通信によってECUの動作に問題が生じないか |
評価には、単体試験、結合試験、ファジング、脆弱性スキャン、侵入試験、ソースコード解析などがあります。市場投入後に脆弱性が見つかった場合も、影響を評価し、必要に応じてソフトウェア更新や機能制限などの対策を行います。
車載ECUセキュリティ機能と設計課題のまとめ
車載ECUのセキュリティは、単一の機能だけで実現するものではありません。HSMによる鍵や暗号処理の保護、セキュアブートやセキュア更新によるソフトウェアの検証、SecOCによる通信認証などを、システムのリスクや要求に応じて組み合わせます。
| 機能 | 主な役割 | 主な設計ポイント |
|---|---|---|
| HSM | 暗号鍵の保護、暗号演算、乱数生成など | 鍵管理、起動・初期化、処理性能、デバッグ・量産時の制約 |
| セキュアブート/更新 | 正しいソフトウェアだけを起動・更新する | 鍵・証明書の管理、検証失敗時の復旧、電源断・通信断への対応 |
| 鍵ライフサイクル | 鍵の生成、登録、使用、更新、無効化 | 用途ごとの鍵分離、安全な登録、開発・量産・保守を通した管理 |
| SecOC | 通信の真正性・完全性・Freshnessを確認する | Freshness Valueの同期、通信帯域・処理負荷、異常時の扱い |
これらの機能を導入する際は、個々の機能だけでなく、マイコン、ECUソフトウェア、車載ネットワーク、鍵管理、量産・保守まで含めて設計することが重要です。
車載ECUのセキュリティでは、「どの脅威から、何を守るのか」を明確にし、その要求に応じて複数の対策を組み合わせる多層防御が基本となります。
サニー技研の車載セキュリティソリューション
サニー技研は、車載ECUのセキュリティ機能の要件整理から、HSM・セキュアブート・SecOCの実装、評価までを支援します。対象マイコン、AUTOSAR構成、既存ソフトウェア、量産工程に合わせ、必要な範囲を切り分けて対応します。
| フェーズ | 主な支援内容 |
|---|---|
| 要求・構想 | 保護対象やセキュリティ機能の要件整理、方式検討、既存資産への影響確認 |
| 基本・詳細設計 | HSM、セキュアブート、SecOC、鍵管理などの構成設計 |
| 実装・統合 | マイコン固有ドライバ、AUTOSAR Crypto Stackとの連携、FBL・通信スタックへの組込み |
| 評価・量産 | 性能・異常系評価、鍵登録工程の運用支援 |
サニー技研の車載セキュリティ開発実績は、以下のページからご覧ください。
車載セキュリティ開発実績はこちら車載ECUセキュリティ立上げ支援
| 支援項目 | 内容 |
|---|---|
| HSM立上げ | 鍵登録、暗号処理、HSMの初期設定・動作確認、HSMセキュリティセミナー |
| セキュアブート/更新 | FBLとHSMの連携、ECUへの組込み、更新データ検証、異常時・失敗時の動作設計 |
| SecOC | Data ID、Freshness、Authenticator、FVMなどの設計・統合、異常時動作の検討 |
| 評価 | 起動時間、CMAC性能、処理負荷、電源断、リセット、通信異常などの試験支援 |
HSMの機能や制約はマイコンごとに異なり、AUTOSAR Crypto Stackとの連携方法もシステム構成によって異なります。サニー技研では、マイコン仕様やセキュリティ要件に合わせて、アプリケーションからCrypto Stack、HSMまでの構成と役割を整理し、ECUへの統合を支援します。
車載用マイコンセキュリティサポートの詳細は、以下のパンフレットもご覧ください。
車載用マイコンセキュリティサポート パンフレットのダウンロードはこちらHSM鍵管理ツール
量産工程では、ECUや車両ごとに異なる識別情報と鍵データを正しく関連付け、安全に登録する仕組みが必要です。鍵管理ツールは、対象デバイス向けデータの生成、HSMへの書込み、結果確認、履歴管理など、量産プロビジョニングの作業を支援します。
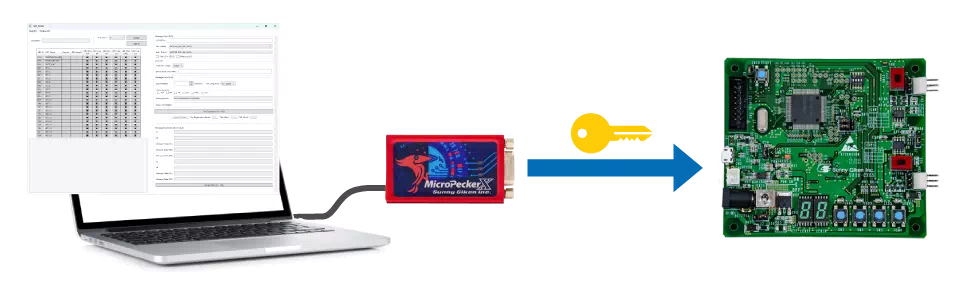
鍵管理ツールの詳細は、以下のページをご覧ください。
HSM鍵管理ツールお問い合わせ
車載マイコンのセキュリティ対応でお困りの場合、サニー技研へご相談ください。
車載セキュリティのご相談・お問い合わせはこちら車載セキュリティと暗号技術を学ぶ
車載セキュリティの実装では、暗号アルゴリズムの名称だけでなく、鍵、乱数、MAC、署名、証明書が何を保証し、どこで使い分けるのかを理解することが重要です。サニー技研は、車載組込み開発者向けのオンライン講座をUdemyで公開しています。
講座では、共通鍵暗号、公開鍵暗号、ハッシュ関数、MAC、デジタル署名、証明書などの基礎を、組込み開発での利用場面とともに解説します。セキュアブート、セキュア更新、通信認証を学ぶ前提知識の整理にも利用できます。
車載組込み開発のための暗号技術入門用語集
| 用語 | 説明 |
|---|---|
| AES | Advanced Encryption Standard。共通鍵ブロック暗号。CMACなどの構成要素としても使われる。 |
| CIA | Confidentiality, Integrity, Availability。情報セキュリティの基本3要素である機密性、完全性、可用性。 |
| CMAC | Cipher-based Message Authentication Code。ブロック暗号を用いてメッセージの真正性と完全性を確認するMAC方式。 |
| CSMS | Cyber Security Management System。車両サイバーセキュリティをライフサイクル全体で管理するための組織的な仕組み。 |
| Csm | AUTOSAR Classic PlatformのCrypto Service Manager。上位モジュールへ暗号サービスを提供し、暗号ジョブを管理する。 |
| CryIf | AUTOSAR Classic PlatformのCrypto Interface。Csmと下位のCrypto Driverの間を仲介する。 |
| CVSS | Common Vulnerability Scoring System。脆弱性の技術的深刻度などを共通尺度で表す仕組み。製品固有のリスク判断そのものではない。 |
| DCM | Diagnostic Communication Manager。AUTOSAR Classic Platformで診断通信サービスを扱う基本ソフトウェアモジュール。 |
| FBL | Flash Bootloader。診断通信などを介してECUのソフトウェアを書き換えるブートローダ。 |
| Freshness Value | メッセージの新しさを表し、過去の正規メッセージの再送を検出するために認証計算へ含める値。 |
| FVM | Freshness Value Manager。SecOCでFreshness Valueの生成、提供、検証、同期に関わる機能。 |
| HIS | Hersteller Initiative Software。ドイツの自動車メーカーによる共同イニシアチブで、SHEなどの仕様を策定した。 |
| HMAC | Keyed-Hash Message Authentication Code。秘密鍵と暗号学的ハッシュ関数を用いるMAC方式。 |
| HSM | Hardware Security Module。本記事では、車載マイコン内の専用コア、保護メモリ、暗号アクセラレータ、TRNG、ライフサイクル制御などを含むセキュリティサブシステムを指す。 |
| IdsM | Intrusion Detection System Manager。AUTOSARでセキュリティイベントを収集・処理し、報告へつなぐための基本ソフトウェアモジュール。 |
| JAMA | Japan Automobile Manufacturers Association, Inc.(一般社団法人日本自動車工業会)。 |
| MAC | Message Authentication Code。共通の秘密鍵を用いてメッセージの真正性と完全性を確認するための値。 |
| PSIRT | Product Security Incident Response Team。製品の脆弱性情報を受け付け、影響分析、修正、情報公開などを調整する組織・機能。 |
| PUF | Physical Unclonable Function。製造ばらつきなどデバイス固有の物理特性を利用して応答や鍵素材を得る技術。特性と安全性は実装に依存する。 |
| Root of Trust | セキュリティ判断の起点として信頼する最小限のハードウェア・ソフトウェア・データ。 |
| SecOC | Secure Onboard Communication。AUTOSARでI-PDUの真正性、完全性、リプレイ耐性を提供する仕組み。通常、ペイロード自体は暗号化しない。 |
| SecOC Data ID | SecOCの認証対象を識別するため、Authenticator計算に含める値。CAN IDと同一とは限らない。 |
| SHE | Secure Hardware Extension。車載向けの暗号サービス、鍵スロット、セキュアブートなどを定義した仕様。 |
| SUMS | Software Update Management System。車両ソフトウェア更新を安全かつ適切に管理するための組織的な仕組み。 |
| TRNG | True Random Number Generator。物理現象を利用して予測困難な乱数を生成する機構。 |