

AUTOSAR Classicで学ぶ車載ECUソフトウェア開発
AUTOSAR ClassicとCAN/LIN通信を中心に、OSEK/VDX、BSW、診断、Sleep/Wake Up、機能安全、MBD、検証の基礎を解説します。
車載ソフトウェア開発の全体像
自動車は多数のECU(Electronic Control Unit:電子制御ユニット)で構成され、それぞれがネットワークでつながり、ソフトウェアによって動作しています。エンジン制御、ブレーキ、ステアリングといった安全系はもちろん、ADASやインフォテインメント、電動化制御など、さまざまな機能がソフトウェアで結びついています。車両機能の高度化に伴い、車載ソフトウェアの規模とECU間の依存関係は大きく増加しています。
こうした背景から、車載ソフトウェア開発は単独ECUの設計ではなく「分散システム開発」と捉える必要があります。複数のECUが協調してリアルタイムに動作するためには、標準化されたソフトウェア基盤と確立された開発手法が不可欠です。
車載ソフトウェア開発は、もはや単なるプログラミングではありません。開発エンジニアには、以下の幅広い知識が求められます。 本ページでは、車載ソフトウェア開発のうち、AUTOSAR ClassicとCAN/LIN通信を中心に、OSEK/VDXからの発展、BSW、診断、Sleep/Wake Up、機能安全、モデルベース開発、検証の基礎を解説します。
車載ソフトウェア開発に求められるスキル
- AUTOSARベースの設計力: BSWモジュールの詳細とコンフィギュレーション能力。
- 安全設計への理解: ISO 26262に基づき、危険を未然に防ぐ安全メカニズムをコードとアーキテクチャに落とし込む力。
- MBD/検証スキル: モデルからコード生成、HIL環境での故障注入テストなど、高品質なソフトウェアを効率的に作り出すための検証知識。
- セキュリティ実装知識: SecOCやHSM連携を通じたサイバー攻撃対策の実務知識。
統一アーキテクチャの必要性
ECU数の増加はソフトウェア統合の難しさを招きます。サプライヤごとに異なる仕様で開発すると、統合時に膨大な手戻りが発生し、品質確保が困難となります。これを解決するのがソフトウェアの標準化です。
統一アーキテクチャを採用することで、ソフトウェアモジュール間のインターフェースや構成方法を共通化し、異なるベンダーのソフトウェアを統合しやすくできます。また、既存コンポーネントの移植性・再利用性や、ツール間の相互運用性を高める効果が期待できます。ただし、ECU間通信のデータ定義、タイミング、診断、ネットワーク設計などはプロジェクトごとに整合させる必要があります。
統一アーキテクチャがもたらすメリット
ソフトウェア統合性と相互運用性の向上
各ECUが異なるメーカーやサプライヤーによって開発されると、ソフトウェアや通信仕様の違いにより、統合が難しくなる場合があります。統一されたアーキテクチャとインターフェースを採用することで、ソフトウェアモジュールの統合性、移植性、再利用性を高められます。一方、ECU同士の通信には、通信マトリクス、信号定義、タイミング、診断仕様などの整合が別途必要です。
開発効率と再利用性の向上
統一アーキテクチャに基づく開発では、既存のソフトウェアコンポーネントやモジュールを複数のプロジェクトで再利用しやすくなります。適用先の要求に合わせた設計・検証は必要ですが、実装範囲の抑制や開発期間・コストの低減に寄与します。
安全性と信頼性の確保を支援
車載システムはリアルタイム性と安全性が非常に重要です。OSEK/VDXやAUTOSARなどの標準仕様を利用すると、タスク管理、割り込み処理、通信、ネットワーク管理などのインターフェースや振る舞いを共通化できます。これらは一貫した設計と検証を支援しますが、標準仕様の採用だけでシステムの安全性や信頼性が保証されるわけではありません。
業界全体の標準化促進
統一アーキテクチャは、業界全体での共通規格として機能するため、企業間の連携や情報共有が容易になり、全体としての技術水準向上につながります。これにより、自動車業界全体が、将来的な自動運転やコネクティビティなどの新たな要求に柔軟に対応できる基盤が整います。
OSEK/VDX
OSEK/VDXは、車載ECU向けのリアルタイムOS、通信、ネットワーク管理、コンフィギュレーション記述などを規定した仕様群です。ECUごとに異なっていた基本ソフトウェアのインターフェースや振る舞いを共通化し、アプリケーションソフトウェアの移植性と再利用性を高めることを目的としています。
OSEK/VDXの基本構成
OSEK/VDXには、リアルタイムOSを規定するOS仕様、ECU内外の通信環境を規定するCOM仕様、ノード監視やスリープ遷移を扱うNM仕様、構成情報を記述するOIL仕様などがあります。これらは相互に連携しますが、すべてがOS内部の単一機能として実装されることを意味するものではありません。
リアルタイムOSとしての基盤提供
OSEK/VDXのOS仕様は、車載システムにおけるタスク管理、スケジューリング、割り込み処理など、リアルタイムOSのサービスと振る舞いを規定します。
通信サービスの標準化
OSEK/VDXでは、COM仕様とNM仕様が、それぞれ通信とネットワーク管理のためのサービスを規定しています。
通信サービス(COM機能)
OSEK/VDX COMは、車載ECUのアプリケーションソフトウェアに対して、ECU内部通信とネットワークを介したECU間通信のための共通インターフェースと振る舞いを提供します。これにより、アプリケーションは利用する通信媒体や下位実装への依存を抑えやすくなります。CANのビットレベルのエラー処理、再送、診断用の分割転送などは、それぞれCANコントローラや下位ドライバ、トランスポートプロトコルなどの役割も含むため、COMだけが担うものではありません。
ネットワーク管理(NM機能)
OSEK/VDX NMは、ネットワークに参加するノードの監視、通信状態の管理、通常動作からスリープ状態への遷移などを扱います。各ノードが協調してネットワークの起動状態と低消費電力状態を管理するための機能であり、OSI参照モデルのセッション層と単純に同一視することはできません。
OSEK/VDXの特徴と利点
標準化による移植性と再利用性の向上
OSEK/VDXの共通インターフェースを利用することで、アプリケーションソフトウェアの移植性と再利用性を高めやすくなります。実際の統合では、実装差、ハードウェア、通信設計、プロジェクト固有要件の整合が必要です。
高い信頼性と安全性
OSEK/VDXのOS、COM、NMなどの仕様は、予測可能な実行や一貫した通信・ネットワーク管理の実装を支援します。ただし、車載システムの安全性は、要求分析、システム設計、実装、検証を含む開発全体で確保する必要があります。
効率的な通信制御
COM仕様とNM仕様は、アプリケーション通信とネットワーク状態管理の役割を共通化し、ECUソフトウェアの移植性と一貫したネットワーク設計を支援します。
OSEK/VDXで標準化されたOS、通信、ネットワーク管理などの考え方は、より広いソフトウェアアーキテクチャと開発方法論を扱うAUTOSAR Classic Platformにも引き継がれています。
AUTOSARとは
AUTOSAR(Automotive Open System Architecture)は、世界中の自動車メーカーや部品サプライヤーが連携して車載ソフトウェアの標準化を目的としたコンソーシアムであり、そのコンソーシアムが策定した標準仕様の両方を指します。AUTOSARでは、自動車メーカーや部品サプライヤーが開発したECUやソフトウェアの再利用性と相互運用性の向上を目的として統一されたソフトウェアアーキテクチャを定義しています。
2000年代に入ると、車載システムの複雑化や安全性・機能拡張の要求が高まったことから、AUTOSARはApplication、RTE、BSWからなるソフトウェアアーキテクチャと開発方法論を標準化しました。通信、診断、安全関連機能などの共通基盤を定義し、ソフトウェア統合や再利用を支援します。
※AUTOSAR™ は AUTOSAR GbR の登録商標です。
AUTOSARの目的と導入のメリット
AUTOSARは、車載ソフトウェアの標準化を推進することで、開発の効率化や安全性の向上を図ることを目的としています。
AUTOSARには、E2E保護、ウォッチドッグ管理、メモリ保護、診断、暗号サービス、SecOC、セキュリティイベント管理など、安全・セキュリティ設計に利用できる機能やインターフェースがあります。これらはISO 26262やISO/SAE 21434に基づく開発を支援しますが、AUTOSARを採用するだけで規格適合が保証されるわけではありません。規格適合には、要求分析、リスク分析、設計、実装、検証、構成管理、変更管理、運用を含むライフサイクル全体での活動が必要です。
具体的には、以下の5つの主要な目的を掲げ、業界全体の発展に貢献しています。
1. ソフトウェア統合性と相互運用性の向上
従来の車載ECU開発では、自動車メーカーが独自の要求や仕様を定める一方で、部品サプライヤーはそれぞれの要件に合わせた独自のソフトウェアや通信プロトコルを採用していました。その結果、異なる自動車メーカーやサプライヤーが提供するECU間で互換性や相互運用性に課題が生じ、車載ネットワークでの統合時にトラブルが発生することがありました。
AUTOSARは、標準化されたソフトウェアアーキテクチャ、インターフェース、データ交換形式、開発方法論を定義しています。これにより、異なるベンダーが提供するソフトウェアモジュールを統合しやすくし、移植性、再利用性、ツール間の相互運用性を高めます。一方、ECU同士が通信するためには、CAN、LIN、Ethernetなどの通信方式に加えて、通信マトリクス、信号定義、タイミング、診断仕様などを個別に整合させる必要があります。
2. 開発コストの最適化
従来のECU開発では、自動車メーカーや部品サプライヤーが、車種やシステムごとに異なる要求仕様に合わせてソフトウェアを開発してきました。特に部品サプライヤーでは、自動車メーカーごとに異なる通信仕様や診断仕様、インターフェースに対応する必要があり、類似する機能であっても個別の設計・実装・検証が発生することがあります。その結果、開発作業の重複や保守対象の増加につながる場合がありました。
AUTOSARを導入すると、共通化されたソフトウェアアーキテクチャやインターフェースを利用できるため、既存のソフトウェアコンポーネント、設定情報、検証資産などを再利用しやすくなります。導入時には、BSWや開発ツールの費用、コンフィグレーション、統合、技術習得などの初期コストが必要ですが、複数のECUや車種、派生開発で共通資産を継続的に活用することにより、製品ライフサイクル全体における開発・保守コストの低減や、開発期間の短縮が期待できます。
3. ソフトウェアの再利用性向上
従来のECU開発では、新しい車両モデルの開発にあたって、基本設計の再利用が行われる一方で、既存のソフトウェアとの差分部分のみを実装する差分開発が一般的でした。しかし、車種やシステムの要求が大幅に変わる場合、既存のソフトウェアでは対応が難しくなることもありました。
AUTOSARでは、「ソフトウェアコンポーネント」として機能をモジュール化する仕組みを導入しており、既存の開発資産を活用しつつ、必要な変更部分や新機能の追加を効率的に行える環境を提供します。これにより、前回のソフトウェアとの差分開発が容易になり、全体の再構築を避けながらも高い再利用性を実現しています。
4. 機能安全(ISO 26262)対応
車載ECUは、ブレーキやステアリング制御などの重要な機能を担っており、安全性が最も重要視されます。 ISO 26262は、量産車の安全関連E/Eシステムにおける機能安全のライフサイクルを扱う国際規格です。AUTOSARの安全関連機能やインターフェースは、ISO 26262に基づく設計・実装で利用できますが、それだけで規格適合になるものではありません。
標準化されたソフトウェアの構造や診断機能、フェイルセーフメカニズムなどを取り入れることで、安全性を向上させ、車両の誤動作や事故のリスクを低減できます。
5. サイバーセキュリティ強化
近年の自動車は、車載EthernetやOTA(Over-the-Air)アップデートなどの技術導入により、ネットワーク接続の機会が増えています。その一方で、ハッキングや不正アクセスなどのサイバー攻撃のリスクも高まっています。
AUTOSARでは、暗号サービス、鍵管理との連携、SecOCによる車載メッセージの真正性・完全性保護、セキュリティイベント管理など、車載セキュリティを実現するためのソフトウェア機能やインターフェースが定義されています。セキュアブート、HSM、侵入検知、OTA更新などは、マイコン、ハードウェア、ブートローダー、バックエンドを含むシステム全体として設計します。
OSEK/VDXとの関係性
進化の流れ
OSEK/VDXのOS、通信、ネットワーク管理などの仕様と設計思想は、後のAUTOSAR Classic Platformの基盤にも取り入れられました。AUTOSARでは、対象範囲がソフトウェアアーキテクチャ、標準インターフェース、方法論、各種BSWサービスへ拡張されています。
移行時の考慮事項
従来のOSEK/VDXベースのシステムからAUTOSARへ移行する場合、OSの概念や既存資産を活用できることがあります。ただし、構成モデル、インターフェース、BSW、ツールチェーンなどが異なるため、互換性や移行方法は製品とプロジェクトごとに評価します。
利用目的の違い
OSEK/VDXがOS、通信、ネットワーク管理、構成記述などを規定する仕様群であるのに対し、AUTOSARはソフトウェアアーキテクチャ、インターフェース、データ交換形式、開発方法論を含む、より広い標準化の枠組みです。
AUTOSARソフトウェアプラットフォーム
AUTOSARソフトウェアプラットフォームは、車載ECU向けのソフトウェアアーキテクチャ、インターフェース、データ交換形式、開発方法論を定義する標準仕様です。異なる供給元のソフトウェアモジュールを統合しやすくし、移植性、再利用性、ツール間の相互運用性を高めます。
AUTOSARソフトウェアプラットフォームには、大きく分けて以下の2種類が存在します。
クラシックプラットフォーム(Classic Platform:CP)
従来の車載制御システム(走行制御や基本的な安全機能など)に用いられ、リソースが限られた環境で高い信頼性を実現するために設計されています。
- 従来のECU制御(「走る・止まる・曲がる」など)に対応
- CAN、LIN、FlexRay、Ethernetなどの車載通信をサポート
- 組込みシステム向けの固定アーキテクチャ
近年では、信頼性が求められる車載通信(CANなど)を司るECUにおいて、AUTOSAR CPのBSW(ベーシックソフトウェア)の導入が進んでいます。
アダプティブプラットフォーム(Adaptive Platform:AP)
AUTOSAR Adaptive Platformは、高性能な演算資源を持つECUを対象とし、POSIXベースのOS上で動作するAdaptive Application向けのサービスとAPIを定義します。サービス指向通信、実行管理、診断、永続化、暗号、更新・構成管理などを備え、ADAS、自動運転、中央演算ECUなど、機能追加や更新への柔軟性が求められるシステムに利用されます。LinuxはPOSIX環境を実現するOSの一例です。リアルタイム性や機能安全の要件は、対象機能とシステム設計に応じて考慮します。
- 高性能ECU、中央演算ECU、ADAS/自動運転などに利用
- POSIXベースのOSを前提
- サービス指向通信と動的なサービス接続
- 実行管理、診断、永続化、暗号、更新・構成管理
- 車両システムとしてOTA更新機能を構成可能
基本構成と主要要素
AUTOSAR Classic Platformは、最上位の抽象レベルでは、Application、Runtime Environment(RTE)、Basic Software(BSW)の3つのソフトウェアレイヤーで構成されます。BSWはさらに、Services Layer、ECU Abstraction Layer、Microcontroller Abstraction Layerの主要レイヤーとComplex Driversに分けられます。ECUハードウェアはこれらのソフトウェアレイヤーの下に位置します。
Application Layerでは、車両制御機能をSoftware Component(SW-C)という単位で実装します。各SW-Cは、RTEを介して他のSW-CやBSWのサービスと連携します。
| 区分 | 説明 |
|---|---|
| Application Layer(Software Component/SW-C) | 車両・システム固有の制御機能をSoftware Componentとして実装する。RTEを介して他のSoftware ComponentやBSWサービスを利用する。 |
| Runtime Environment(RTE) | Software Component間、およびSoftware ComponentとBSW間の通信・サービス呼び出しを仲介する。 |
| Basic Software(BSW) | OS、通信、診断、メモリ、モード管理、ドライバなど、ECUの共通基盤機能を提供する。 |
| Services Layer | System、Memory、Communication、Crypto、Off-board Communicationなどのサービス群を提供する。 |
| ECU Abstraction Layer | ECU上の外付けデバイスや通信トランシーバなどを抽象化し、上位層へハードウェア非依存のインターフェースを提供する。 |
| Microcontroller Abstraction Layer(MCAL) | マイコン内蔵周辺機能へのアクセスを抽象化する低レベルドライバ群。 |
| Complex Drivers | 標準BSWでは扱いにくい特殊なハードウェア、厳しいタイミング要件、レガシー機能などを実装する。一般にハードウェア依存性が高い。 |
| ECU Hardware | マイコン、メモリ、通信トランシーバ、センサー、アクチュエータなどの物理構成。ソフトウェアレイヤーには含めない。 |
AUTOSAR CP BSWモジュール詳細
AUTOSARのCAN通信スタック内で、各モジュールは緊密に連携し、それぞれの役割を果たしています。
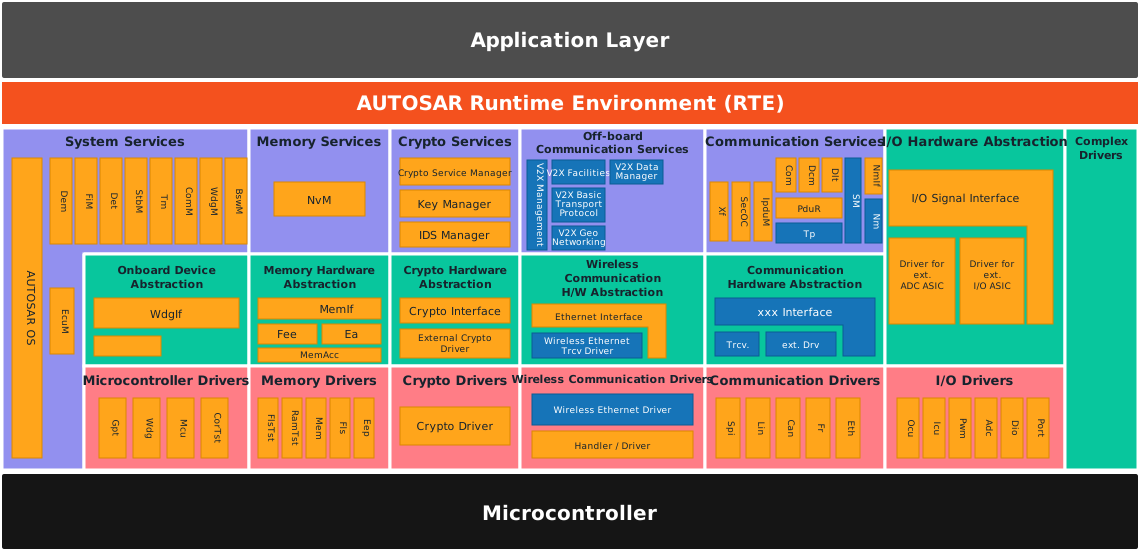
参考:AUTOSAR, Classic Platform https://www.autosar.org/standards/classic-platform/
通信・診断関連の主要BSWモジュール
| AUTOSAR機能グループ/レイヤー | モジュール略称 | モジュール名称 | 機能概要 |
|---|---|---|---|
| Off-board Communication Services | Dcm | Diagnostic Communication Manager | 外部診断ツールからの要求受付、UDSサービス、診断セッション、SecurityAccessなどを管理 |
| System Services(Diagnostic Services) | Dem | Diagnostic Event Manager | 診断イベント、DTCステータス、故障メモリ、Freeze Frame等を管理 |
| System Services(Diagnostic Services) | FiM | Function Inhibition Manager | Dem等の状態に基づいてアプリケーション機能の許可・抑止を管理 |
| Memory Services | NvM | NVRAM Manager | 不揮発性データの読み書き、冗長化、整合性管理 |
| Communication Services | CanTSyn | CAN Time Synchronization | CANを介した時刻同期情報の送受信を行い、StbM等と連携 |
| Communication Services | CanNm | CAN Network Management | CANネットワーク上のノード協調、ネットワーク状態、スリープ遷移を管理 |
| Communication Services | CanSM | CAN State Manager | CANコントローラ、トランシーバ、通信モードの状態遷移を管理 |
| Communication Services | Com | AUTOSAR COM | Signal/Signal GroupとI-PDU間の変換、送受信、更新監視などを管理 |
| Communication Services | PduR | PDU Router | 上位・下位通信モジュール間でI-PDUをルーティング |
| Communication Services | CanTp | CAN Transport Protocol | 1つのCAN/CAN FDフレームに収まらない診断データ等を分割・再構成 |
| Communication Hardware Abstraction | CanIf | CAN Interface | CAN Driver/CanTrcvと上位通信モジュール間の共通インターフェース |
| Communication Hardware Abstraction | CanTrcv | CAN Transceiver Driver | 外付けCANトランシーバのモード、Wake Up、状態などを制御 |
| Communication Drivers(MCAL) | Can | CAN Driver | マイコン内蔵CANコントローラを制御し、フレーム送受信を行う |
補足: Flash Bootloader(FBL)はECUリプログラミングを実現する重要なソフトウェアですが、上表のAUTOSAR標準BSWモジュールと同じ分類のモジュールとは限りません。実装はOEM、サプライヤー、ブートローダーベンダー、マイコン環境によって異なります。
主要モジュールの詳細機能
Communication Services レイヤー
COM(Communication)
- PDUメッセージの送受信管理
- シグナルとPDUの変換処理
- 送信タイミング制御(周期送信、イベント送信)
- 受信データの妥当性検証
- デッドラインモニタリング
CanTp(CAN Transport Protocol)
- ISO 15765-2準拠のトランスポート層プロトコル
- 1つのCAN/CAN FDフレームに収まらない診断データ等の分割・再構成
- フロー制御(FC)フレーム管理
- 連続フレーム(CF)のシーケンス管理
- タイムアウト管理(N_As, N_Ar, N_Bs, N_Br, N_Cs, N_Cr)
CanNm(CAN Network Management)
- ネットワーク状態管理(Network Requested/Released)
- ノードの生存監視(NM PDU送受信)
- 部分ネットワーク制御
- リピートメッセージ要求機能
- Coordinated Sleep機能
診断関連サービス
Dcm(Diagnostic Communication Manager)
- UDS(ISO 14229)プロトコル実装
- 診断セッション管理(Default/Programming/Extended)
- セキュリティアクセス制御
- ルーチン制御、データ識別子管理
- 故障コード(DTC)操作
Dem(Diagnostic Event Manager)
- イベント(故障)の検出・記録
- DTCステータス管理
- 故障メモリ(Freeze Frame)管理
- イベント依存関係の処理
- Debouncing機能
車載ネットワークのSleep/Wake Up機能
車載ネットワークは、車両内の複数のECU(電子制御ユニット)が連携して各種制御を行うシステムですが、電源管理や省エネルギーが極めて重要な課題となっています。特に、車両が停止している状態でも、必要最低限の監視や制御を行うために、Sleep(低消費電力モード)とWake Up(動作再開モード)の切り替え機能が採用されています。
なぜSleep/Wake Upが必要なのか
バッテリー電力の制約
車両の駐車中や低電力状態では、12 V/48 Vなどの低圧電源系に対する消費電力を抑える必要があります。多数のECUが不要な状態で動作を続けると、低圧バッテリーの消耗や始動・起動不能につながる可能性があるため、ネットワークとECUを適切にSleep状態へ移行させます。
必要最低限の機能維持
車両停止中でも、ドアの解錠、キーレスエントリー、セキュリティシステムなど、最低限必要な機能は稼働させる必要があります。しかし、それ以外の不要な機能は停止し、消費電力を抑えることが求められます。
適切なタイミングでの復帰
ドライバーが車両に接近した際や、特定のイベント発生時に迅速に必要なECUを起動させることで、安全な車両運行を支えます。たとえば、ドアを開けるときにすぐに各ECUが動作しなければ、解錠や各種制御が遅れる恐れがあります。
通信ネットワークにおける実装例
図の補足:代表的なCANネットワークの例です。Wake/Sleep条件、対象ECU、起動順序は、車両およびネットワークの設計によって異なります。
ネットワークマネジメント制御
車載通信システムでは、SleepとWake Upの状態管理はネットワークマネジメント機能として実装されています。各ECUは、通信バスを通じて自身の電源状態や起動要求を交換し、全体として最適な省電力運用を行います。
タイミング制御
Wake Up信号が送出された場合でも、全ECUが同時に起動するとバッテリーに過大な負荷がかかるため、起動タイミングに遅延や順序を持たせる設計が採用されることが多いです。これにより、必要なECUのみが迅速に動作し、他のECUは順次復帰する仕組みが構築されます。
機能安全(ISO 26262)
自動車の安全に関わるソフトウェアは、故障が人命に直結するため、機能安全の確保が最優先されます。エンジニアは、機能安全規格であるISO 26262の要求を開発の各工程で満たすことが求められます。
ASIL(Automotive Safety Integrity Level)
ISO 26262の概念フェーズでは、対象機能と境界を定義するItem Definition、Hazard Analysis and Risk Assessment(HARA)、Functional Safety Conceptの策定を行います。HARAでは、ハザード事象ごとにSeverity(傷害の重大度)、Exposure(運転状況への曝露頻度)、Controllability(回避可能性)を評価し、その組み合わせからASILまたはQMを決定します。
| 区分 | 説明 |
|---|---|
| ASIL D | ISO 26262上で最も厳格な安全ライフサイクル上の要求が適用される区分 |
| ASIL C | ASIL Dに次いで厳格な要求が適用される区分 |
| ASIL B | HARA結果に基づき、安全ライフサイクル上の要求が適用される区分 |
| ASIL A | ASILの中では相対的に要求の厳格度が低い区分 |
| QM | HARAの結果としてASILが割り当てられず、通常の品質管理プロセスで扱う区分 |
ASILはハザードの重大度だけで決まる単純な危険度ランクではありません。Severity、Exposure、Controllabilityの組み合わせによって決定されます。
ソフトウェアにおける安全設計の要点
| No. | 項目 | 内容 |
|---|---|---|
| 1 | 安全要求の段階的詳細化 | Safety Goal、Functional Safety Requirement、Technical Safety Requirement、Software Safety Requirementへ段階的に詳細化し、双方向トレーサビリティを確保する |
| 2 | 干渉の防止 | メモリ、実行時間、通信、共有資源などについて、安全関連要素と他要素の干渉を防止する |
| 3 | ハードウェア安全機構 | Lockstep Core、ECC、ウォッチドッグ、電圧・クロック監視などをシステム要件に応じて使用する |
| 4 | ソフトウェア安全機構 | 範囲チェック、プログラムフロー監視、タイムアウト監視、CRC/E2E保護、冗長計算などを使用する |
| 5 | 検証・妥当性確認 | 要求ベーステスト、境界値テスト、カバレッジ測定、故障注入テストなどで安全機構と安全要求を検証する |
車載診断プロトコル(UDS: ISO 14229)
開発やメンテナンスにおいて、ECUの内部情報を外部から読み出したり、ソフトウェアを更新したりするために重要となるのが診断通信です。
UDS(Unified Diagnostic Services)の役割
UDS(ISO 14229)は、外部診断ツールとECU間の通信プロトコルを標準化します。
| UDSサービス例 | 概要 | 主なAUTOSAR/実装要素 |
|---|---|---|
| $19 ReadDTCInformation | DTC、ステータス、Snapshot Record等を読み出す | Dcmが診断要求を処理し、Demから故障情報を取得 |
| $22 ReadDataByIdentifier | DIDで識別されるECUデータを読み出す | Dcmとアプリケーション/BSWのデータ提供処理 |
| $2E WriteDataByIdentifier | DIDで識別されるデータを書き込む | Dcmとアプリケーション/NVRAM等の書込み処理 |
| $27 SecurityAccess | 制限された診断サービスを実行する前にアクセス権を解除する | Dcm、アプリケーション固有の認証処理、必要に応じて暗号サービスやHSM |
| $34 RequestDownload | ECUへ転送するデータのダウンロード処理を開始する | Dcm、リプログラミングアプリケーション、ブートローダー、メモリ処理等 |
SecOCは、車載ネットワーク上のI-PDUに対して真正性、完全性、Freshnessを確認するための仕組みです。UDSのSecurityAccessサービスとは目的と処理経路が異なるため、SecurityAccessの必須構成要素としてSecOCを扱いません。
- DCMとDEMの連携: DCMは外部からの診断リクエストを受け付け、DEMは内部の故障イベントを管理します。故障コードの記録、フリーズフレーム(故障時のシステム情報)の取得、ステータスビット(故障の履歴、テスト完了状態)の更新など、ECUの健全性管理に深く関わります。
- セッション管理: UDSでは、ECUを「Default Session」「Extended Session」「Programming Session」などに切り替えて動作させます。各セッションで有効なサービスが異なり、この遷移のロジックはセキュリティアクセスと密接に連携します。
モデルベース開発(MBD)と検証プロセス
モデルベース開発(MBD)は、パワートレイン、シャシー、ボディなどの制御ソフトウェア開発で広く利用されています。MATLAB/Simulinkなどで作成した制御モデルに対してシミュレーション、モデル検証、モデリングルール確認を行い、コード生成ツールを用いて量産コードの一部または全部を生成します。通信、診断、セキュリティ、OS、Adaptive Applicationなど、対象によっては手書きコードや別の開発手法も組み合わせます。
MBDによるV字プロセスの効率化
用語:MILはモデル、SILは生成コード、PILはターゲットプロセッサ上の実行結果を対象にした検証です。HILは実ECUを接続したシステム統合段階の検証で利用します。
システム統合とテスト手法
車載ネットワークシステムは、複数のECU、各種通信プロトコル、そして多様なハードウェアとソフトウェアが複雑に連携して動作するシステムです。このため、システム統合と検証は、全体の信頼性と安全性の確保を支える重要なプロセスです。
統合テスト戦略
V字プロセスに基づくテスト
図の見方:左側で詳細化した要求・設計・実装を、右側の対応するテスト工程で段階的に検証します。
段階的統合テスト
ボトムアップ統合
- 物理層 → データリンク層 → アプリケーション層の順
- 通信プロトコルの基本機能から検証
- 低レベルドライバの動作確認が最優先
トップダウン統合
- アプリケーション要求から下位層への展開
- 業務ロジックの妥当性を早期検証
- スタブ・ドライバによる模擬実行
テストツールと環境
ハードウェア・イン・ザ・ループ(HIL)
HIL活用メリット
- 実ECUを接続した閉ループ環境での動作検証
- 故障注入テストの自動化
- 24時間連続テスト実行
- 再現困難な条件での検証
通信アナライザツール
機能別アナライザ
| プロトコル | 推奨ツール | 主な機能 |
|---|---|---|
| CAN/CAN FD | MicroPeckerX CAN FD Analyzer | バスモニタ、ノードシミュレーション |
| LIN | MicroPeckerX LIN Analyzer Plus | バスモニタ、LINマスター/スレーブシミュレーション、エラー注入 |
品質保証手法
コード品質管理
静的解析ツール
- MISRA C準拠チェック
- コードメトリクス測定
- セキュリティ脆弱性検出
- AUTOSAR準拠性検証
動的解析手法
- コードカバレッジ測定(C0/C1/C2)
- メモリリーク検出
- スタックオーバーフロー検出
- デッドロック検出
機能安全対応テスト
ISO 26262に基づくテスト
- ASIL分析に基づくテスト計画
- 故障注入テスト(FIT)
- 診断カバレッジ検証
- セーフティメカニズム検証
トラブルシューティングガイド
CAN通信の問題と対策
| 症状 | 主な確認候補 | 対策・確認方法 |
|---|---|---|
| Bus Offが発生する | 終端、配線、ビットタイミング、電源、GND、トランシーバ、ノイズ、ACK不成立、重複設定など | CANエラーカウンタとエラーフレームを確認し、電源OFF時の終端抵抗、差動波形、ビットタイミング、各ノードの状態を切り分ける |
| メッセージ遅延/欠落 | バス負荷、優先度、送信周期、送信キュー、エラー再送、受信処理遅延など | 最悪応答時間、周期、ジッタ、キュー状態、エラー発生率を測定し、メッセージ設計を見直す |
| Error Frameが多い | ノイズ、反射、配線、終端、ビットタイミング、電源変動、トランシーバ不良など | CANアナライザとオシロスコープでエラー種別、発生ノード、差動波形、コモンモード、電源を確認する |
| 診断/通信タイムアウト | 相手ノード未起動、Sleep状態、バス障害、処理遅延、タイムアウト設定不整合など | ネットワーク状態、要求・応答時刻、PduR/CanTp/Dcm等の状態、ECU電源、配線を確認する |
バス負荷率の許容値はシステム要求によって異なります。単一の固定値ではなく、メッセージ優先度、最悪応答時間、ジッタ、エラー時の再送、将来拡張余裕を含めて設計してください。
LIN通信の問題と対策
| 症状 | 原因 | 対策 | 確認方法 |
|---|---|---|---|
| Checksum Error | EMCノイズ | シールド配線、フェライトコア | ノイズ測定 |
| No Response | スレーブECU異常 | ヘルスチェック機能追加 | 個別ECUテスト |
| 同期ずれ | クロック精度不良 | 水晶発振器交換 | 周波数カウンタ測定 |
| 波形なまり | 負荷容量過大 | プルアップ抵抗調整 | 立上り時間測定 |
Sleep/Wake Up関連問題
| 症状 | 原因 | 対策 | 確認方法 |
|---|---|---|---|
| Sleep移行しない | Sleep阻害要因 | NM状態確認、条件見直し | ネットワーク状態監視 |
| 不要Wake Up | 誤検出・ノイズ | フィルタ追加、閾値調整 | Wake Up信号解析 |
| バッテリー消耗 | リーク電流 | 各ECUの消費電流測定 | 電流プローブ測定 |
| Wake Up遅延 | 起動シーケンス | 並列起動化、優先度調整 | タイムチャート分析 |
まとめ
OSEK/VDXやAUTOSARは、車載ソフトウェアのインターフェース、構成、開発方法を共通化するための基盤です。対象システムの要求に応じたアーキテクチャ選択、Sleep/Wake Up設計、機能安全・セキュリティ活動、段階的な検証を組み合わせることが、信頼性の高い車載システム開発につながります。
自動運転・ADAS、電動化、コネクティビティの発展に対応するには、これらの基盤技術を理解し、プロジェクト固有の要求へ適切に適用する力が重要です。